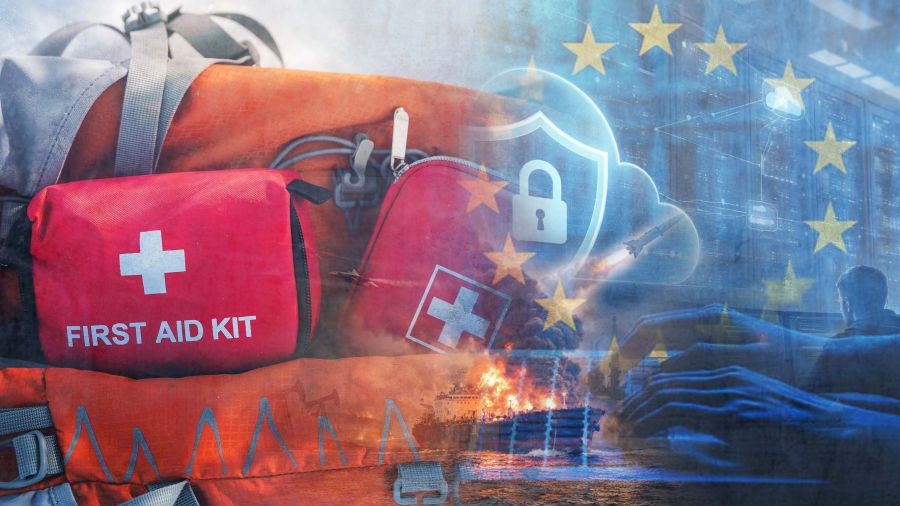
Une semaine d’autonomie en Suède, dix jours de réserves en Allemagne, 72 heures en France et au niveau européen. À travers des recommandations parfois différentes, les gouvernements européens encouragent leurs populations à anticiper des crises susceptibles de perturber l’approvisionnement en eau, en nourriture, en électricité ou les communications. C’est dire que dans le continent européen, une même préoccupation taraude les esprits, celle de la capacité des sociétés à continuer de fonctionner lorsque leurs infrastructures essentielles sont défaillantes.
Dans la pratique, ces recommandations invitent les ménages à disposer chez eux d’eau potable, d’aliments non périssables, de médicaments, d’une radio à piles, d’une lampe de poche et d’argent liquide. Les durées d’autonomie préconisées varient d’un pays à l’autre. Elles ne signifient pas nécessairement qu’une guerre ou une catastrophe majeure est imminente, mais traduisent une évolution de l’évaluation des risques auxquels les sociétés européennes sont exposées. Les autorités ne raisonnent plus uniquement en fonction d’événements isolés, mais envisagent des crises susceptibles de se combiner et de provoquer des perturbations en chaîne.
Une préparation qui dépasse le scénario de guerre
Le mouvement n’est pas né avec la guerre en Ukraine. La Suède possède une longue tradition de préparation civile, directement liée à son histoire de défense totale. Des brochures destinées à informer les citoyens sur les comportements à adopter en cas de guerre ont été diffusées dès 1943, puis en 1952, 1961 et 2018.
La cinquième édition, intitulée «En cas de crise ou de guerre», a été envoyée à 5,2 millions de foyers suédois en 2024. Son actualisation répond à une dégradation de l’environnement sécuritaire, notamment à la guerre menée par la Russie en Ukraine, à la multiplication des cyberattaques et aux campagnes de désinformation. Les autorités suédoises rappellent qu’une attaque armée contre le pays ne peut être exclue. Elles demandent aux ménages de pouvoir satisfaire leurs besoins essentiels pendant au moins sept jours sans assistance de la société.
Cette approche repose sur un principe de défense totale, qui associe les capacités militaires et civiles du pays. La préparation individuelle n’est donc pas présentée comme une alternative à l’action de l’État, mais comme une composante de sa capacité collective à résister à une crise. Plus les citoyens peuvent subvenir temporairement à leurs besoins, plus les services publics peuvent concentrer leurs moyens sur les personnes les plus vulnérables.
La Norvège a également relevé ses recommandations en 2024, passant de trois jours à une semaine d’autonomie. Son autorité de protection civile explique que les infrastructures essentielles peuvent être perturbées par des phénomènes météorologiques extrêmes, des accidents, des actes de sabotage ou, dans le pire des cas, des actes de guerre. Elle considère qu’une semaine de réserves constitue un objectif réaliste pour une grande partie de la population et donne aux autorités le temps d’organiser leur réponse.
L’Allemagne retient un horizon de dix jours pour les réserves alimentaires et en eau. Le Danemark, la Finlande et la France s’appuient, eux, sur un seuil de 72 heures. Ces écarts ne correspondent pas à une échelle commune de gravité des menaces, mais à des choix nationaux, des traditions de protection civile et des évaluations différentes des besoins de préparation.
Des câbles sous-marins aux cyberattaques: comment les services peuvent être perturbés
Une partie de la vulnérabilité européenne se trouve loin des villes, au fond des mers. Les câbles sous-marins de télécommunications transportent une grande partie des données qui permettent aux réseaux Internet et aux communications internationales de fonctionner. D’autres câbles assurent les échanges d’électricité entre pays. À ces infrastructures s’ajoutent les gazoducs et les réseaux terrestres dont dépendent l’approvisionnement énergétique et les activités économiques.
La mer Baltique est devenue un point de vigilance particulier. En octobre 2023, le gazoduc Balticconnector, entre la Finlande et l’Estonie, ainsi que des câbles de télécommunications ont été endommagés. En novembre 2024, deux câbles de données reliant la Lituanie à la Suède et la Finlande à l’Allemagne ont été sectionnés. Le mois suivant, le câble électrique Estlink 2, reliant la Finlande à l’Estonie, ainsi que plusieurs câbles de télécommunications ont été endommagés. Dans cette dernière affaire, l’enquête finlandaise a notamment porté sur le pétrolier Eagle S, dont les officiers supérieurs ont été soupçonnés de dommages aggravés et d’atteinte aux télécommunications.
La rupture d’un câble de télécommunications peut ainsi dégrader les connexions entre plusieurs pays, tandis que celle d’un câble électrique réduit les capacités d’échange d’énergie entre deux réseaux nationaux. La perte de plusieurs liaisons peut compliquer davantage la situation. Les réparations nécessitent, pour y remédier, des navires spécialisés, sachant qu’elles ne sont pas toujours immédiates.
Dans le même ordre d’idées, la menace peut aussi venir des systèmes informatiques qui pilotent ces infrastructures. Une cyberattaque peut viser les centres de contrôle d’un réseau électrique, les équipements industriels d’une centrale, les systèmes de télécommunications ou les installations de distribution d’eau. En perturbant les communications entre les équipements et les opérateurs, ou en modifiant à distance leur fonctionnement, elle peut provoquer des interruptions sans qu’aucune installation ne soit physiquement détruite. Certaines opérations peuvent même combiner intrusion informatique et sabotage matériel.
«Nos sociétés modernes sont composées d’organisations privées et publiques qui sont numérisées et interconnectées», rappelle Nicolas Arpagian, directeur de la stratégie de JIZÔ AI, spécialiste de l’observabilité des environnements connectés, interrogé par Ici Beyrouth. Cette dépendance généralisée aux systèmes informatiques expose, selon lui, les activités les plus diverses, de la production industrielle aux services financiers, en passant par les communications. «Les attaques peuvent être menées par des États, des groupes criminels ou idéologiques, mais aussi par des individus isolés. Leur objectif peut être de rendre des équipements indisponibles, d’interrompre un service, de provoquer des pertes financières et, à terme, de perturber l’ordre public», explique-t-il.
La Pologne en a fait l’expérience le 29 décembre 2025. Selon le rapport de CERT Polska, plus de trente installations éoliennes et photovoltaïques, une entreprise industrielle et une centrale de cogénération alimentant près de 500.000 personnes en chaleur ont été visées par des attaques coordonnées à caractère destructeur. Les communications entre certaines installations renouvelables et le gestionnaire du réseau ont été interrompues, sans que la production d’électricité soit affectée. L’attaque contre la centrale a également échoué à interrompre la fourniture de chaleur.
Les supermarchés européens ont, à leur tour, illustré cette vulnérabilité de manière particulièrement concrète. Le 12 octobre 2026, des systèmes de réfrigération de centaines de magasins français ont été visés par une cyberattaque. Les températures de certains équipements ont été modifiées à distance, provoquant des pertes de denrées et, dans certains établissements, des incendies. Le 2 novembre, des incidents similaires ont touché des commerces en Belgique, en Suède, en Estonie, en Finlande, en Irlande, au Luxembourg et aux Pays-Bas. Des chaînes comme Delhaize, Carrefour, ICA et Coop ont signalé des perturbations de leurs équipements frigorifiques. Dans certains magasins, les températures des congélateurs sont montées jusqu’à 50 degrés Celsius, obligeant les enseignes à retirer ou à jeter des produits.
Ces incidents illustrent le type d’effets en cascade que redoutent les spécialistes. «L’attaquant a le privilège de choisir sa cible, son mode opératoire et son agenda», souligne Nicolas Arpagian. Une succession d’intrusions visant des systèmes interdépendants peut amplifier, note-t-il, les conséquences d’une première attaque, jusqu’à perturber la distribution de biens essentiels. «Le blocage de pompes à essence, par exemple, peut provoquer des files d’attente et désorganiser les déplacements. Les images de ces perturbations, largement diffusées dans les médias et sur les réseaux sociaux, peuvent ensuite accentuer le sentiment de désordre et fragiliser la cohésion collective», souligne-t-il.
La vulnérabilité ne concerne d’ailleurs pas uniquement les grandes infrastructures. «La directive européenne NIS, puis sa version renforcée NIS 2, ont progressivement élargi les exigences de cybersécurité imposées aux secteurs essentiels et aux entreprises concernées, notamment à leurs fournisseurs et sous-traitants», précise l’expert. Et d’ajouter qu’«il s’agit notamment d’éviter que les pirates parviennent à stopper le fonctionnement d’un grand groupe par un ciblage de ses fournisseurs». La protection doit donc couvrir l’ensemble de la chaîne de production, et non les seuls systèmes informatiques de l’entreprise directement visée, comme le signale M. Arpagian. Une défaillance chez un prestataire peut suffire à interrompre une activité bien plus large.
Pour le spécialiste, empêcher toute cyberattaque n’est pas un objectif réaliste. La priorité consiste à la détecter rapidement, à contenir sa propagation et à rétablir les services dans les meilleurs délais. Cela suppose de surveiller en temps réel les connexions entre les équipements, les serveurs et les systèmes informatiques, afin de repérer les comportements anormaux, qu’ils soient pilotés par un humain ou par une intelligence artificielle. La capacité à limiter les conséquences d’une intrusion compte ainsi autant que la prévention elle-même.
Les États peuvent également s’appuyer sur des groupes intermédiaires pour conduire leurs opérations numériques. Nicolas Arpagian met l’accent sur le fait que certains recourent à des groupes agissant comme supplétifs, ou «proxys», ce qui leur permet de maintenir une distance avec les commanditaires potentiels. Ces acteurs peuvent mener des activités cybercriminelles tout au long de l’année, tout en bénéficiant d’une certaine indulgence des autorités susceptibles de faire appel à leurs services. L’identification des responsables et l’attribution d’une attaque peuvent ainsi se révéler particulièrement complexes.
La préparation des ménages prend alors un sens plus concret. Les réserves d’eau et de nourriture ne protègent pas les infrastructures, mais elles permettent de tenir lorsque leur fonctionnement est temporairement compromis. Une radio à piles peut conserver son utilité si les réseaux de communication sont perturbés. De l’argent liquide peut aussi dépanner lorsque les paiements électroniques deviennent indisponibles.
Les kits de secours ne constituent donc qu’un maillon de la réponse. Ils donnent aux habitants une marge d’autonomie pendant que les autorités et les opérateurs tentent de rétablir les services. Dans des sociétés où l’électricité, les télécommunications, les transports, les commerces et les systèmes de paiement sont étroitement liés, quelques heures de perturbation peuvent se répercuter bien au-delà de la cible initiale.